أعاد اختراق منصة "بينانس"، الذي تأثرت به أصول رقمية بقيمة 6.3 مليار دولار، اسم مجموعة القرصنة الكورية الشمالية "تريدر ترايتور" إلى واجهة الاهتمام العالمي، بعدما أعلن مكتب التحقيقات الفيدرالي الأمريكي (إف بي آي) مسؤوليتها عن الهجوم، الذي استهدف واحدة من أكبر منصات تداول العملات المشفرة في العالم.
تعتمد "تريدر ترايتور" على الهندسة الاجتماعية والبرمجيات الخبيثة للوصول إلى الأشخاص الذين يمتلكون صلاحيات إدارة الأنظمة والأصول الرقمية، بدلاً من الاعتماد حصرياً على اكتشاف الثغرات التقنية.
توفر العملات المشفرة المسروقة مصدراً مالياً خارج القنوات المصرفية التقليدية، فيما تسمح عمليات غسل الأموال الرقمية بإخفاء مصدر العائدات وتعقيد جهود تعقبها واستردادها.
ولم يحظ الاتهام الأمريكي بإجماع داخل الإدارة الأمريكية، حيث قال الرئيس دونالد ترامب إن الولايات المتحدة لا تزال غير متأكدة من ضلوع كوريا الشمالية في الاختراق، مضيفاً أن واشنطن ستتواصل معها، إذا ثبتت مسؤوليتها.
وتثير المجموعة مخاوف متزايدة لدى قطاع الأصول الرقمية، ليس فقط بسبب قدرتها على اختراق المنصات وسرقة مليارات الدولارات، وإنما أيضاً لامتلاكها منظومة متكاملة تشمل استهداف الموظفين، واختراق الأنظمة، وغسل الأموال الرقمية، وإخفاء مصادرها، بما يوفر لكوريا الشمالية موارد مالية، يُعتقد أنها تُستخدم في دعم برامجها العسكرية.
 "بينانس" تستأنف عمليات السحب بعد تغطية 95% من الرموز المسروقة - موقع 24قالت بينانس، أكبر منصة لتداول العملات المشفرة في العالم، إنها استأنفت عمليات السحب اليوم الأحد بعد تغطية 95% من أصول رقمية بقيمة 6.3 مليار دولار سرقت من منصتها في أكبر عملية سطو رقمي في العالم.
ليست أداة تداول!
على عكس ما يوحي به اسمها، فإن "تريدر ترايتور" ليست برنامجاً للتداول أو منصة مالية، وإنما تسمية تستخدمها شركات الأمن السيبراني ومؤسسات تحليل البلوك تشين للإشارة إلى وحدة قرصنة إلكترونية ترعاها دولة كوريا الشمالية.
وترتبط المجموعة بشبكة "لازاروس"، المظلة الأوسع لعمليات القرصنة الإلكترونية المنسوبة إلى كوريا الشمالية، والتي ارتبط اسمها بهجمات بارزة، من بينها اختراق شركة "سوني بيكتشرز" عام 2014، وسرقة 81 مليون دولار من البنك المركزي في بنغلاديش عام 2016.
أما اسم "تريدر ترايتور"، فيعود إلى عائلة من البرمجيات الخبيثة التي كانت تتخفى في صورة برامج شرعية لتداول العملات المشفرة، لاستدراج العاملين في القطاع، وتحميلهم ملفات مصابة تسمح للقراصنة باختراق أجهزتهم وسرقة بياناتهم.
وتصنف شركة "تي آر إم لابس" المجموعة ضمن وحدات القرصنة النخبوية في كوريا الشمالية، بالنظر إلى قدراتها التقنية والتنظيمية المتقدمة.
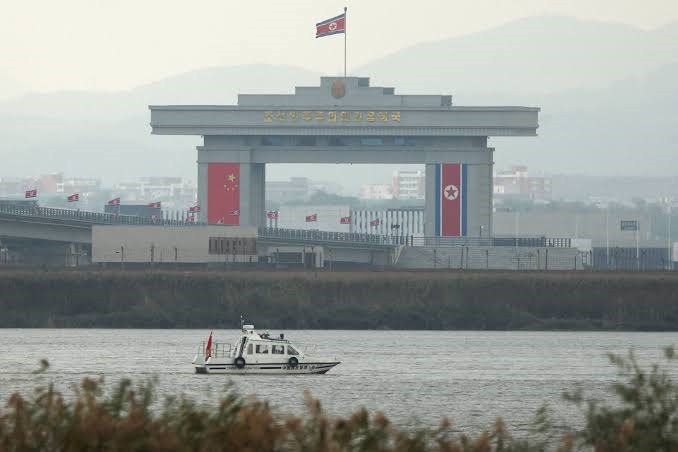
استهداف الموظفين قبل اختراق الأنظمة
تعتمد "تريدر ترايتور" على الهندسة الاجتماعية والبرمجيات الخبيثة للوصول إلى الأشخاص الذين يمتلكون صلاحيات إدارة الأنظمة والأصول الرقمية، بدلاً من الاعتماد حصرياً على اكتشاف الثغرات التقنية.
ومن أبرز أساليبها انتحال صفة مسؤولي التوظيف عبر منصات التواصل المهني، والتواصل مع موظفين في شركات العملات المشفرة، ثم إقناعهم بفتح ملفات تبدو مرتبطة بفرص عمل أو اختبارات توظيف، لكنها تحتوي على شيفرات خبيثة تتيح اختراق أجهزتهم وسرقة بيانات الدخول.
وفي هذا السياق، رصد مكتب التحقيقات الفيدرالي الأمريكي واقعة عام 2024، تواصل خلالها قرصان كوري شمالي مع موظف في منصة لمحافظ العملات المشفرة عبر "لينكد إن"، منتحلاً صفة مسؤول توظيف، قبل أن يسرق بيانات الموظف وينتحل شخصيته.
وفي اختراق "بينانس" الأخير، تشير التحقيقات الأوّلية إلى أن الهجوم بدأ باختراق حاسوب محمول لأحد المهندسين، ما أتاح للمهاجمين الوصول إلى بيئة تشغيل داخلية، أرسلوا من خلالها معاملات سحب غير مصرح بها.
سجل من السرقات بمليارات الدولارات
اللافت أيضاً أن اسم المجموعة وشبكة القرصنة الكورية الشمالية ارتبط بسلسلة من أكبر عمليات سرقة العملات المشفرة خلال السنوات الماضية، إذ اتهمت الولايات المتحدة قراصنة مرتبطين بمجموعة "لازاروس" بسرقة 620 مليون دولار من شبكة "رونين" عام 2022.
وفي 2023، نسب مكتب التحقيقات الاتحادي إلى وحدة "تريدر ترايتور" 3 عمليات استهدفت منصات "أتوميك وولت" و"ألفابو" و"كوينزبايد"، بقيمة إجمالية قاربت 200 مليون دولار.
وفي مايو (أيار) 2024، سرق قراصنة كوريون شماليون أصولاً بقيمة 308 ملايين دولار من منصة تداول العملات المشفرة اليابانية "دي بي إم إم"، وفقاً للسلطات الأمريكية واليابانية.
أما في فبراير (شباط) 2025، اتهمت السلطات الأمريكية المجموعة بسرقة 1.5 مليار دولار من منصة "بايبت"، في واحدة من أكبر عمليات القرصنة التي شهدها قطاع العملات المشفرة.
وتشير تحليلات "تي آر إم لابس" إلى وجود أوجه تشابه بين هذه العمليات واختراق "بينانس"، من بينها الإعداد المسبق للهجمات، واستخدام خدمات خلط العملات المشفرة، وجمع البيانات والتوقيعات التقنية اللازمة مسبقاً ثم تنفيذها دفعة واحدة.
غسل الأموال عبر شبكات البلوك تشين
لا تنتهي مهمة المجموعة بمجرد الاستيلاء على الأصول الرقمية، بل تمثل عملية إخفاء مصدر الأموال وغسلها مرحلة أساسية لتحويل العملات المسروقة إلى أموال قابلة للاستخدام.
وتستخدم شبكات القرصنة الكورية الشمالية منصات خلط العملات المشفرة، التي تجمع أصولاً رقمية من مصادر متعددة ثم تعيد توزيعها، بما يصعّب تتبع مسار الأموال وتحديد مصدرها الأصلي. كما تلجأ إلى خدمات التبادل الخاصة لنقل الأموال وتحويلها إلى سيولة يصعب تعقبها.
وفي اختراق "بينانس"، أعلن مكتب التحقيقات الفيدرالي الأمريكي رصد تحويل الأصول المسروقة إلى عملة "إيثر"، محذراً من عمليات غسل واسعة النطاق باستخدام تقنيات إخفاء المعاملات.
وكشف الهجوم أيضاً عن قدرات تنسيق متقدمة، حيث انتقلت التحويلات إلى 11 شبكة بلوك تشين خلال 3 ساعات، بينما نُفذت معظم عمليات السرقة خلال 20 دقيقة.
تمويل برامج الأسلحة في كوريا الشمالية
بخلاف خسائر منصات العملات المشفرة والمستثمرين، تشير تقارير إلى ارتباط عائدات أنشطة القرصنة الكورية الشمالية بتمويل برامج التسليح، في ظل العقوبات الدولية التي تقيد وصول بيونغ يانغ إلى النظام المالي العالمي ومصادر العملات الأجنبية.
وتوفر العملات المشفرة المسروقة مصدراً مالياً خارج القنوات المصرفية التقليدية، فيما تسمح عمليات غسل الأموال الرقمية بإخفاء مصدر العائدات وتعقيد جهود تعقبها واستردادها.
وفي هذا الشأن، أشار تقرير للأمم المتحدة صدر عام 2024 إلى أن عائدات الهجمات الإلكترونية ساهمت في تمويل تطوير أسلحة الدمار الشامل في كوريا الشمالية، وهو ما يجعل نشاط مجموعات مثل "تريدر ترايتور" جزءاً من معادلة تتجاوز الجرائم المالية إلى تمويل الأنشطة العسكرية للدولة.