صورة أرشيفية
السبت 14 نوفمبر 2026 / 11:13
سرق قراصنة مرتبطون بكوريا الشمالية عملات مشفرة تتجاوز قيمتها 400 مليون دولار خلال 18 شهراً، بعدما استخدموا مكالمات فيديو مزيفة وانتحلوا شخصيات معروفة للضحايا، وفق ما كشفه مكتب التحقيقات الفيدرالي الأمريكي "FBI"، في أحدث تحذير من استخدام تقنيات الذكاء الاصطناعي لسرقة الأصول الرقمية.
900 تسجيل مصور ضبطها FBI.. و17 مليار دولار خسائر الاحتيال بالعملات المشفرة خلال 2025
خبير تكنولوجيا معلومات لـ"24": انتحال الهوية يهدد ثقة المستثمرين.. وتكلفة الاختراق قد تتجاوز أعباء الحماية بأضعاف
وذكرت وكالة "رويترز" أن القراصنة اعتمدوا على حسابات مخترقة لدعوة الضحايا إلى اجتماعات افتراضية، تظهر خلالها تسجيلات مصورة لأشخاص يعرفونهم، قبل إقناعهم بتنزيل برامج خبيثة بحجة إصلاح أعطال تقنية، ما يسمح بالوصول إلى أجهزتهم وحساباتهم.
وأوضح المكتب أنه ضبط أكثر من 900 تسجيل مصور لضحايا استُخدمت صورهم ضمن العملية المعروفة باسم "FaceStealer"، مشيراً إلى استخدام القراصنة أيضاً مقاطع مولدة بالذكاء الاصطناعي لانتحال شخصيات مؤثرة في قطاع العملات المشفرة.
وأعلنت وزارة العدل الأمريكية، مصادرة بنية تحتية سحابية استخدمتها المجموعة في تنفيذ عمليات الاحتيال.
17 مليار دولار خسائر الاحتيال
وكشفت شركة "Chainalysis" المتخصصة في تحليل معاملات البلوك تشين، في تقرير لها، أن قيمة الأموال المرتبطة بعمليات الاحتيال بالعملات المشفرة بلغت 14 مليار دولار على الأقل خلال 2025، مع تقديرات بارتفاعها إلى 17 مليار دولار بعد اكتمال رصد المعاملات.
وكشف التقرير عن زيادة تدفقات الأموال المرتبطة بعمليات انتحال الشخصية بنسبة 1400% مقارنة بعام 2024.
ووفقاً للشركة، حققت عمليات الاحتيال المرتبطة بأدوات الذكاء الاصطناعي إيرادات تزيد بنحو 4.5 أضعاف على نظيرتها التقليدية، وفق البيانات التي حللتها الشركة.
وفيما يتعلق بثقة المستثمرين، أظهر استطلاع أجرته شركتا "إرنست آند يونغ" و"كوين بيس"، وشمل 351 مستثمراً مؤسسياً، أن 73% من المشاركين يخططون لزيادة استثماراتهم في الأصول الرقمية خلال 2026 على الرغم من تصاعد الاهتمام بمخاطر الحفظ والحماية.
وأشار الاستطلاع إلى ارتفاع نسبة المؤسسات التي تعتبر بروتوكولات الحماية وتوقيع مفاتيح التشفير معياراً رئيسياً عند اختيار جهات حفظ الأصول الرقمية، من 8% في 2025 إلى 66% في 2026.
الثقة الرقمية في خطر
ويقول المهندس محمد الحارثي، خبير تكنولوجيا المعلومات، إن الهجمات السيبرانية لم تعد تقتصر على اختراق الأنظمة، بل أصبحت تستهدف المستخدمين أنفسهم عبر استغلال الثقة في الأشخاص الذين يتعاملون معهم.
وأوضح لـ"24" أن تقنيات التزييف العميق واستنساخ الأصوات ومحاكاة مكالمات الفيديو تتيح للمحتالين إقناع الضحايا بمنح صلاحيات الوصول إلى حساباتهم أو تنفيذ معاملات مالية، دون الحاجة بالضرورة إلى اختراق وسائل الحماية التقنية مباشرة.
وأضاف أن المخاطر تشمل سرقة المحافظ الرقمية ومفاتيح التشفير، واختراق الحسابات المؤسسية ومنصات التداول، مشيراً إلى أن الخسائر لا تتوقف عند الأموال المسروقة، وإنما تمتد إلى تراجع ثقة المستثمرين.
وأكد الحارثي أن برامج الحماية التقليدية لم تعد كافية وحدها، داعياً إلى تطبيق أنظمة تحقق مستمرة من الهوية، والمصادقة متعددة العوامل، واستخدام الذكاء الاصطناعي لرصد السلوك غير المعتاد والمقاطع المزيفة، إلى جانب اشتراط موافقات متعددة على المعاملات المالية الحساسة.
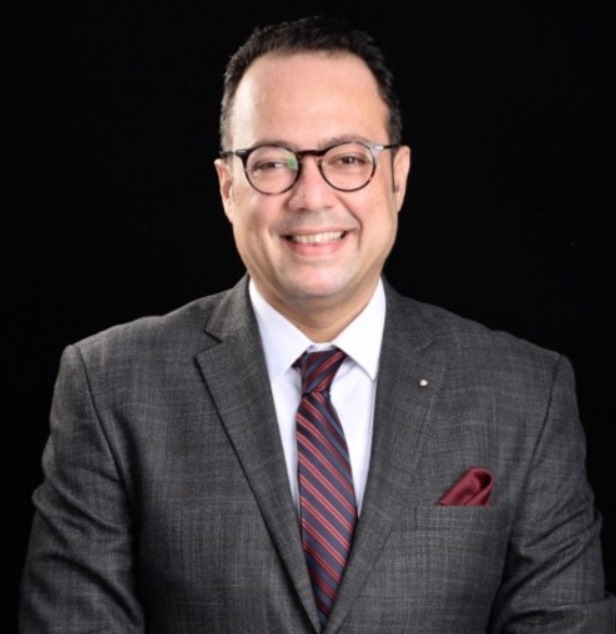 المهندس/ محمد الحارثي
6 ملايين دولار تكلفة الاختراق
وعلى صعيد الأعباء المالية، كشفت دراسة لشركة "IBM" صدرت في يوليو (تموز) 2026 أن متوسط تكلفة اختراق البيانات باستخدام تقنيات مدعومة بالذكاء الاصطناعي بلغ 6 ملايين دولار مقابل متوسط عالمي للاختراقات عموماً عند 4.99 مليون دولار.
وأوضحت الدراسة، التي شملت مؤسسات من قطاعات متعددة، أن الشركات التي تستخدم الذكاء الاصطناعي والأتمتة في عمليات الحماية تمكنت من خفض متوسط تكلفة الاختراق بنحو مليوني دولار.
ويقول الحارثي إن تكلفة الحماية لا تقتصر على شراء البرامج، بل تشمل تطوير البنية التحتية وتدريب الموظفين واختبارات الاختراق وإدارة المخاطر، مؤكداً أن تكلفة الهجمات قد تتجاوز أعباء الوقاية بأضعاف، خاصة عندما تتضرر سمعة المؤسسة.
وبشأن استرداد الأموال، أوضح أن تقنية البلوك تشين تسمح بتتبع انتقال العملات المسروقة بين المحافظ، لكن استعادتها فعلياً تعتمد على سرعة الإبلاغ وإمكانية تجميدها والتعاون بين السلطات ومنصات التداول.
وشدد الحارثي على أن حماية المستثمرين تتطلب تأمين الهوية الرقمية والمعاملات المالية معاً، معتبراً أن فقدان الثقة في المؤسسات قد يكون أكثر تكلفة من الأموال المسروقة نفسها.